

این آسیبپذیریها چه خطری دارند؟
این دو آسیبپذیری به مدیریت حافظه و وضعیت داخلی درخواستها در PHP مربوطاند:
- CVE-2026-109618: نقص در مدیریت وضعیت اتمام حافظه (Out of Memory) میتواند باعث شود دادههای داخلی درخواست بهصورت ناقص مقداردهی شوند و در مرحله پاکسازی، اشتباه مدیریت شوند.
- CVE-2026-109619: باقی ماندن وضعیت داخلی مربوط به یک درخواست پس از آزاد شدن حافظه آن میتواند به استفاده از داده نامعتبر منجر شود.
در شرایط بهرهبرداری، این مشکلات میتوانند به اجرای کد از راه دور منجر شوند. PHP اعلام کرده است نصبهایی که درخواستهای وب را پردازش میکنند، از جمله PHP-FPM، Apache با mod_php، php-cgi و LiteSpeed، باید وضعیت خود را بررسی و به نسخه اصلاحشده ارتقا دهند. میزان ریسک به شیوه اجرای PHP و پیکربندی سرور نیز وابسته است.
کدام نسخههای PHP آسیبپذیر هستند و کدام نسخهها اصلاح شدهاند؟
در اطلاعیه امنیتی ۲۱ اکتبر ۲۰۲۶، نسخههای اصلاحشده زیر معرفی شدهاند:
| شاخه PHP | نسخه اصلاحشده |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
برای نمونه، اگر سایت شما روی PHP 8.4.26 یا نسخهای قدیمیتر از آن اجرا میشود، باید به نسخه اصلاحشده همین شاخه یا نسخه جدیدتر و پشتیبانیشده ارتقا یابد. صرفاً انتخاب شاخه PHP کافی نیست؛ نسخه دقیق نصبشده و اعمال شدن اصلاحیه نیز اهمیت دارد.
وضعیت PHP 8.1، PHP 8.0 و PHP 7
نسخههای قدیمیتر از PHP 8.2 در فهرست نسخههای اصلاحشده رسمی این اطلاعیه قرار ندارند. شاخههای PHP 8.1، 8.0 و 7.4 از سوی پروژه اصلی PHP بهروزرسانی امنیتی معمول دریافت نمیکنند؛ ممکن است برخی توزیعهای لینوکس یا ارائهدهندگان پشتیبانی بلندمدت، اصلاحات را جداگانه به بستههای خود اضافه کنند. بنابراین نباید فرض کرد که آخرین نسخه یک شاخه قدیمی حتماً در برابر این آسیبپذیریها ایمن است؛ باید وضعیت پچ را از تأمینکننده سیستمعامل یا مدیر سرور بررسی کرد.
توصیه دامون: اگر هنوز از PHP 7 یا نسخههای قدیمیتر استفاده میکنید، برای مهاجرت به یک شاخه پشتیبانیشده برنامهریزی کنید. PHP 8.2 نیز در ۳۱ دسامبر ۲۰۲۶ به پایان دوره پشتیبانی میرسد؛ در صورت سازگاری سایت، ارتقا به شاخه جدیدتری مانند PHP 8.3، 8.4 یا 8.5 انتخاب آیندهنگرانهتری است.
چطور نسخه PHP را در دایرکتادمین بررسی یا تغییر دهیم؟
اگر از هاست اشتراکی استفاده میکنید، امکان انتخاب نسخه PHP به تنظیمات سرور و سطح دسترسی حساب شما بستگی دارد. در سرورهایی که این قابلیت فعال است، معمولاً میتوانید از مسیر زیر اقدام کنید:
- وارد پنل دایرکتادمین هاست شوید.
- از بخش مدیریت حساب، گزینه Domain Setup یا گزینه مربوط به انتخاب نسخه PHP را پیدا کنید.
- دامنه موردنظر را انتخاب کنید و نسخه PHP سازگار و پشتیبانیشده را برگزینید.
- تغییرات را ذخیره کنید و بخشهای مهم سایت، از جمله صفحه اصلی، ورود کاربران، فرمها و فروشگاه را آزمایش کنید.
توجه: تغییر نسخه PHP در پنل کاربر با نصب اصلاحیه امنیتی روی PHP سرور یکسان نیست. انتخاب PHP 8.4 بهتنهایی تضمین نمیکند که نسخه دقیق 8.4.27 یا بالاترین نسخه اصلاحشده نصب شده باشد.
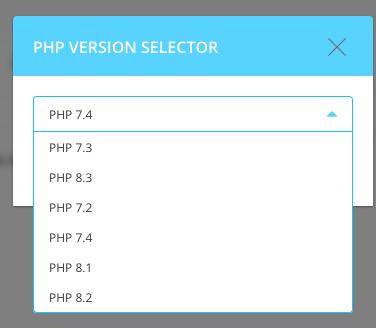
در هاست اشتراکی دامون، بهروزرسانی امنیتی روی نسخههای مربوطه انجام شده است. اگر نسخهای که در پنل میبینید قدیمی است یا از اعمال اصلاحیه مطمئن نیستید، با پشتیبانی دامون تماس بگیرید تا وضعیت نسخه فعال و گزینههای ارتقا بررسی شود.
اگر از سرور مجازی استفاده میکنید و مدیریت سرور بر عهده خودتان است، باید PHP را از طریق بستههای بهروزشده سیستمعامل، مخازن معتبر یا ابزار مدیریت نسخه PHP بهروزرسانی کنید. در سرورهای دایرکتادمین، این کار ممکن است در سطح مدیر سرور و با ابزارهایی مانند CustomBuild انجام شود؛ تغییر نسخه از پنل کاربر الزاماً جایگزین بهروزرسانی بستههای PHP نیست.
چرا قالبها و افزونههای کدگذاریشده میتوانند ارتقای PHP را دشوار کنند؟
یکی از مشکلات مهمی که هنگام انتشار اصلاحیههای امنیتی خودش را نشان میدهد، وابستگی برخی قالبها و افزونههای کدگذاریشده به نسخه PHP یا نسخه خاصی از ابزار کدگذاری است.
برخی توسعهدهندگان برای محافظت از کد منبع، محصولات خود را با ابزارهایی مانند ionCube یا ابزارهای کدگذاری قدیمی Zend کدگذاری میکنند. این محصولات ممکن است به نسخه مشخصی از PHP یا Loader وابسته باشند. اگر توسعهدهنده نسخه سازگار جدیدی منتشر نکند، ارتقا به PHP جدید میتواند باعث از کار افتادن قالب یا افزونه شود.
برای مثال، فرض کنید فروشگاهی با PHP 7 اجرا میشود و قالب آن فقط با همان نسخه و یک Loader قدیمی سازگار است. پس از انتشار یک آسیبپذیری امنیتی، مدیر سایت میخواهد PHP را ارتقا دهد؛ اما توسعهدهنده قالب دیگر در دسترس نیست تا نسخه سازگار ارائه کند. در این حالت، مدیر سایت ممکن است بین ادامه استفاده از نسخه قدیمی و آسیبپذیر PHP یا ارتقای PHP و مواجه شدن با ناسازگاری قالب گرفتار شود.
البته همه محصولات کدگذاریشده الزاماً ناسازگار نیستند؛ مشکل اصلی زمانی رخ میدهد که نسخه سازگار و پشتیبانیشدهای ارائه نشود و امکان اصلاح یا جایگزینی محصول هم وجود نداشته باشد.
در مقاله زیر درباره این موضوع بیشتر توضیح دادهایم:
چرا نباید از پلاگین یا قالبهای کدگذاریشده (ionCube, Zend) استفاده کرد؟
جمعبندی و توصیه دامون
امنیت وبسایت فقط به گواهی SSL یا بهروزرسانی سیستم مدیریت محتوا محدود نیست؛ نسخه PHP و سایر اجزای زیرساخت نیز نقش مهمی در امنیت سایت دارند.
- نسخه PHP سایت خود را بررسی کنید و از اعمال اصلاحیه امنیتی اطمینان حاصل کنید.
- اگر از نسخه پشتیبانینشده استفاده میکنید، برای مهاجرت به نسخهای پشتیبانیشده برنامهریزی کنید.
- پیش از ارتقا، سازگاری قالبها، افزونهها و نرمافزارهای سایت را بررسی کنید.
- از قالبها و افزونههایی استفاده کنید که توسعهدهنده فعال و امکان دریافت بهروزرسانی دارند.
- در سرور مجازی، بهروزرسانی PHP و سایر نرمافزارهای سرور را در برنامه نگهداری منظم قرار دهید.
دامون به امنیت سرویسهای میزبانی اهمیت میدهد. بهروزرسانی امنیتی PHP برای نسخههای مربوطه روی سرورهای دایرکتادمین دامون انجام شده است. اگر درباره نسخه PHP سایت خود یا نحوه ارتقای آن سؤال دارید، با پشتیبانی در ارتباط باشید.
ثبت ديدگاه